远程办公接入永远是一个高频又头疼的话题。老板想要:安全、不容易被攻破;员工想要:简单、稳定、连得上、不卡。很多小公司图省事,直接把 3389 端口映射公网,或者装个向日葵、ToDesk 就完事;还有的公司一刀切上传统 VPN,员工天天吐槽连不上、手机连麻烦、连上之后上网都变慢。经常有人问:员工在家、出差、在外跑客户,到底用哪种方式接入公司内网最合适?
先记住一句核心:没有绝对万能的方案,只有匹配你公司规模、数据等级、员工习惯的方案。
一、先盘点:企业最常用的5种远程接入方式
1. 直接RDP/远程桌面、第三方远程工具(向日葵、ToDesk等)
这是很多小公司、小作坊最喜欢的方案,上手最简单。原理:远程工具做中转,或者直接公网映射 3389 端口,在外直接操控办公室里的电脑。员工上手零门槛,不用装复杂客户端,打开软件输验证码就能连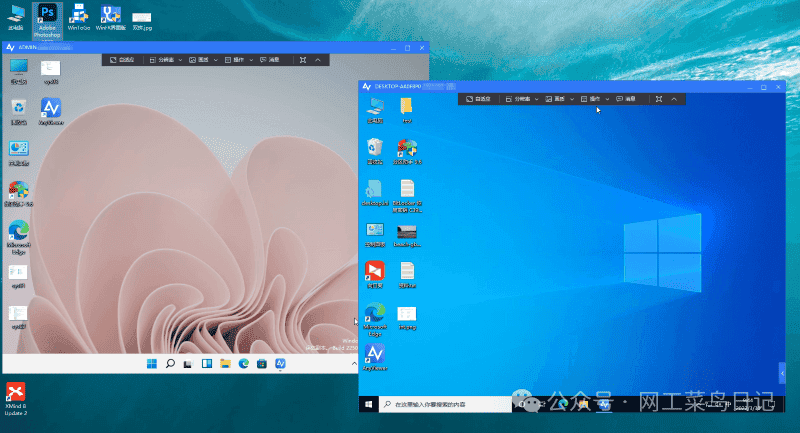 直接映射 3389 公网:互联网上 7×24 小时有人扫描爆破,弱密码几天就被拿下,勒索病毒重灾区第三方远程工具:数据走厂商中转服务器,敏感图纸、财务数据、客户资料会经过第三方平台,合规风险高权限是整台电脑权限,一旦账号泄露,这台电脑所有文件全部暴露员工用个人手机、个人电脑随便连,设备没有杀毒、没有管控,很容易把病毒带进内网适合:偶尔临时应急、非敏感业务。严禁直接对公网开放 3389。如果要用,必须搭配 MFA 二次验证,最好放在 VPN/零信任后面。
2. IPSec VPN(传统三层VPN)
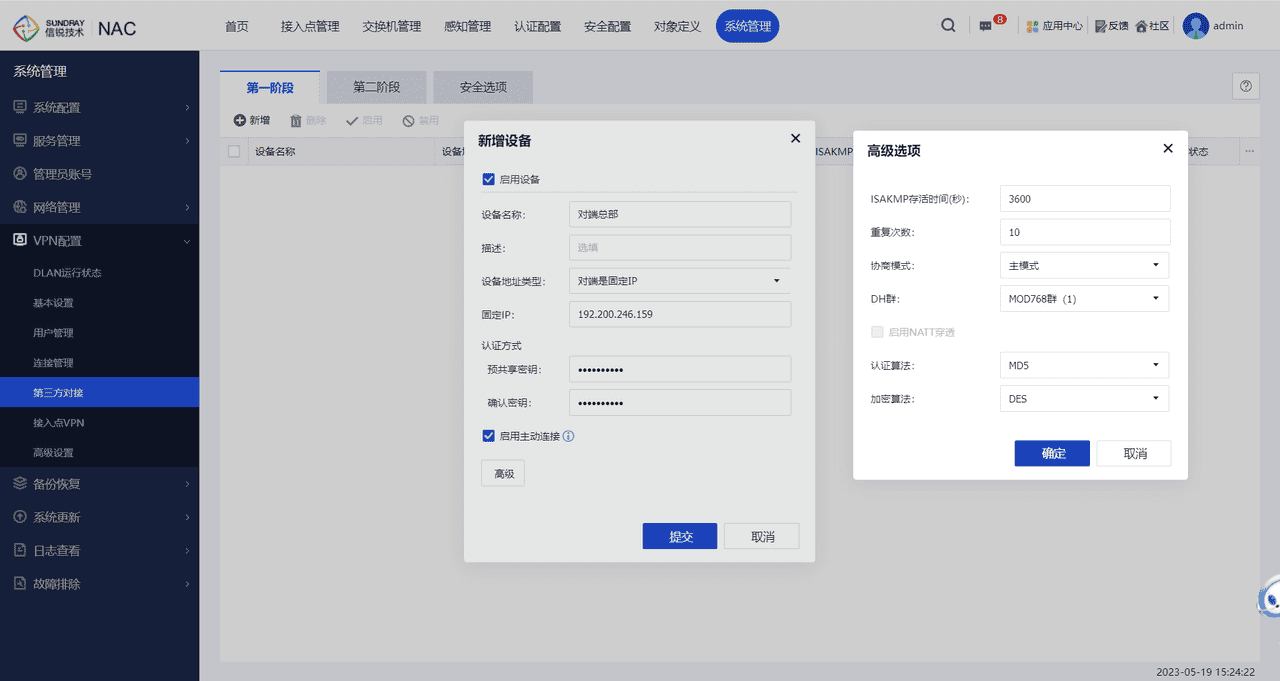
老运维最熟悉的 VPN,一般在防火墙上面部署,三层隧道,把远程终端“拉进公司内网”,和内网同一个网段。网络层打通,几乎所有内网系统、数据库、MES、ERP、文件共享都能正常跑客户端麻烦:手机、平板很难配置,外出员工经常连不上一旦登录成功,默认进入整个内网。也就是经典的“城堡护城河模型”:进门之后,横向移动空间很大。账号被盗、员工电脑中毒,攻击者可以在内网到处扫描全隧道模式:员工连上之后,刷抖音、逛网页流量全部走公司带宽,公司出口带宽很容易被占满运营商 443 以外端口容易被拦截,酒店 WiFi、公共 WiFi 经常连不上适合:分支机构互联、固定笔记本长期办公;不适合大量移动员工、BYOD 个人设备。
3. SSL VPN(现在中小企业用得最多)
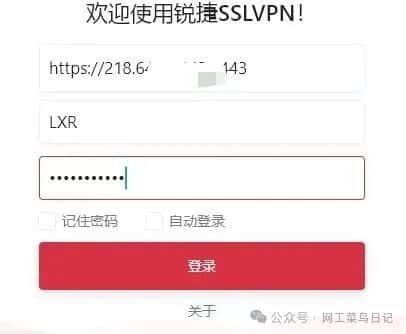
很多人分不清 IPSec 和 SSL VPN,一句话区分:IPSec 是把设备接入内网;SSL VPN 是基于HTTPS(443端口),可以浏览器直接访问,也可以装客户端隧道模式。走 443 端口,公共 WiFi、酒店网络极少封禁,出差适配性强两种模式:网页模式(不用装客户端,浏览器直接打开 OA、文件系统)、隧道模式(和 IPSec 一样全内网访问)可以做简单权限:限制这个员工只能访问 OA,不能访问数据库依然是“接入内网”的思路,隧道模式下权限一大,横向渗透风险依旧存在并发量大的时候,网关容易成为瓶颈,高峰期卡顿、掉线拆分隧道配置不好,照样会把员工上网流量全部回传公司适合:中小公司、出差员工、需要访问多个内网业务系统,是目前性价比最高的折中方案。
4. VDI云桌面
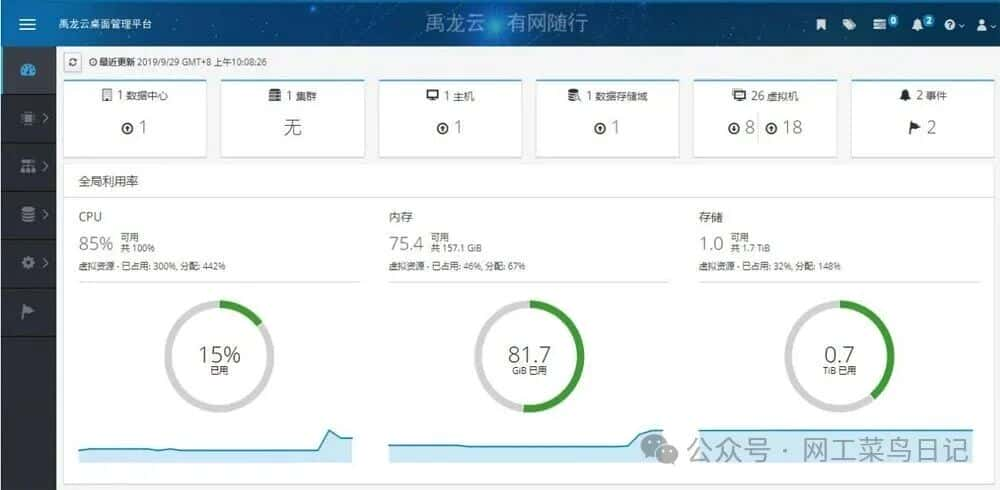
公司服务器上跑虚拟机,员工不管在家还是外面,只连接云桌面,所有数据都留在机房服务器,本地电脑不存任何核心资料。安全天花板之一:数据不落地,员工本地电脑只是画面传输,拷不走源文件统一管控,统一杀毒、统一补丁,BYOD 个人设备风险大幅降低权限精细化,管理员后台管控剪贴板、文件上传下载、截屏适合:研发、财务、图纸等高敏感岗位,大型集团、涉密相关企业。
5. ZTNA 零信任访问(最近几年越来越火)
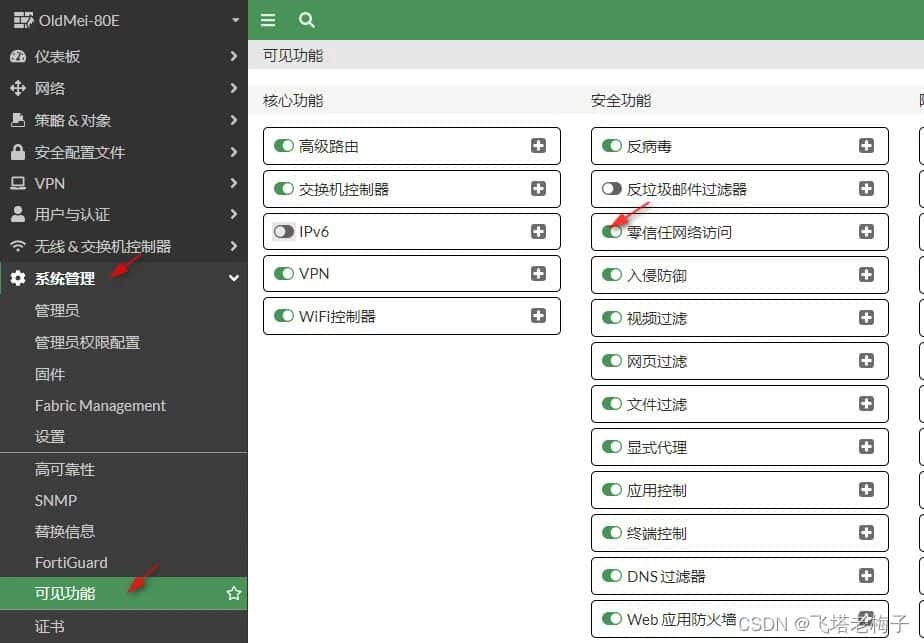
核心口号:永不信任,始终验证(Never trust, always verify)。和 VPN 最大区别:VPN 是“进来内网大门”;零信任是不给你整个内网,只给你开放你有权限的那一个应用。员工不会接入公司内网,只能单独访问 OA、MES、文件服务器、ERP,别的内网 IP 全部看不见。攻击面极小:就算账号泄露,攻击者也只能拿到这一个业务,无法在内网横向漫游基于身份+设备状态校验:设备没装杀毒、系统版本过低、异地异常登录,直接拒绝访问老系统兼容性坑多:一些老旧 C/S 客户端、工业软件、老数据库,零信任适配麻烦运维要转变思路,不能再像以前一样“开网段放行”,要按应用做权限适合:大量员工 BYOD、经常外勤、数据敏感、不想给员工开放全内网权限的现代化企业。
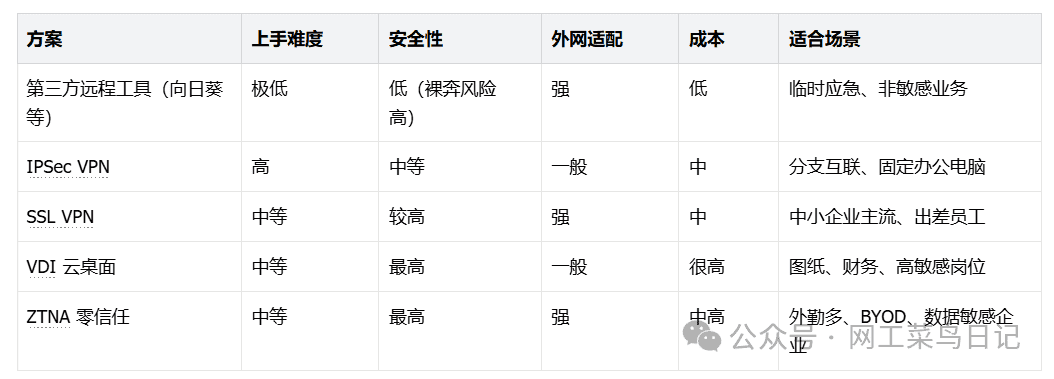
二、一张对比表,一眼看懂差异
划重点:很多人误以为零信任=完全替代 VPN。现实里大量企业是混合使用:核心业务上零信任,老工业系统、MES、AGV 这类难适配的,继续 SSL VPN。
三、回答大家最关心的问题:哪一种最安全又方便?
10 人以内小公司,财务、图纸不算特别敏感:优先 SSL VPN。防火墙自带,运维成本可控,员工手机电脑都能连,兼顾安全和易用;一定开启 MFA 二次验证,不要弱密码。20 人以上、很多外勤销售、员工经常用个人电脑办公、有客户资料等敏感数据:优先零信任 ZTNA。安全模型更先进,最小权限,不给员工整个内网,出事之后影响范围可控,也是现在政企、大厂主推方向。设计院、研发、财务,核心图纸和数据绝对不能外流:VDI 云桌面。数据不落地,从根源防止文件外泄,缺点就是预算要跟上。不推荐长期裸奔方案:直接公网映射 RDP、只靠远程工具不做任何二次验证。不是说远程工具不能用,而是它只能作为辅助,不能当成企业正式远程接入方案。
很多运维踩过的坑
上了 SSL VPN,全隧道,员工一连 VPN,公司带宽直接被拖垮。解决方案:配置拆分隧道,只有访问内网网段的流量走隧道,上网流量本地直连。员工用个人手机随便连 VPN,手机中毒之后把病毒带进内网。解决方案:增加设备健康检查,BYOD 设备禁止直接隧道接入内网,改用零信任应用访问。以为上了 VPN 就万事大吉,权限一放就是全部网段,一个账号泄露,内网全部遭殃。
四、最后给运维的标准化安全底线
所有远程接入,强制开启 MFA 多因素认证(短信、令牌、验证器),杜绝单密码爆破;最小权限原则:员工只给需要的资源,不要图省事直接放通整个内网;禁止员工个人设备直接用隧道 VPN 接入内网核心业务;老旧工业软件、MES、AGV 这类特殊系统,提前测试兼容性,很多零信任对老客户端支持差。
互动讨论
聊到这里,想问问各位朋友:
你们公司现在员工远程接入用的是什么方案?是 SSL VPN、零信任,还是图省事用远程工具?
有没有遇到过员工疯狂吐槽 VPN 难连、掉线、卡顿的情况?
你觉得现阶段中小企业,性价比最高的远程方案是哪一个?
——THE END ——
阅读原文:点击这里
该文章在 2026/11/10 12:20:06 编辑过


 400 186 1886