[点晴永久免费OA]群晖 NAS 被勒索:文件后缀变成 .L0CK3D,三种入侵说法互相打架
当前位置:点晴教程→点晴OA办公管理信息系统
→『 经验分享&问题答疑 』
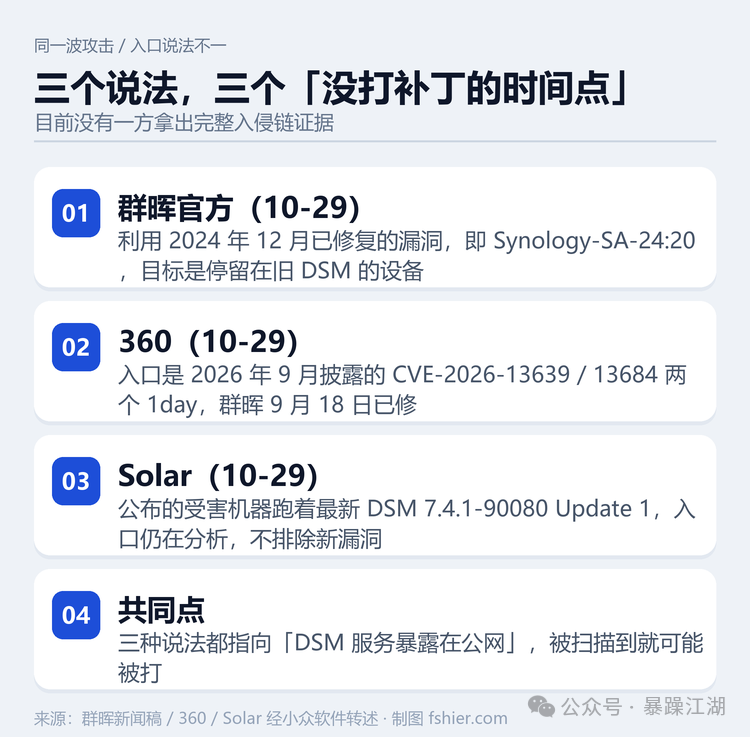
10 月 28 日到 29 日,Reddit、BleepingComputer 和国内论坛上陆续出现群晖 NAS 用户求助:文件被批量加密,后缀改成 .L0CK3D,每个目录里留一封 read-me3.txt,开头写着「C3RB3R INSTRUCTIONS」,要你去 Tor 站点买解密工具。 360 反勒索服务团队和 Solar 应急响应团队先后披露了这波攻击,暂时把勒索家族叫作 C3RB3R——它是老牌勒索家族 Cerber 的变种,长期针对 NAS 设备。 问题在于:攻击是从哪个洞进来的,三家说法不一样。群晖官方说是一个 2024 年 12 月就修好的旧漏洞;360 说是今年 9 月才披露、9 月 18 日已修的两个新漏洞;Solar 说自己看到的受害机器跑着最新的 DSM 7.4.1-90080 Update 1,入口还没查清。 一、中招之后是什么样按 360 的样本分析,这波勒索的加密流程很固定:
换句话说:被加密的不是某一个共享文件夹,是整个文件系统里能碰到的文件,只有系统目录和一部分可执行文件被跳过。 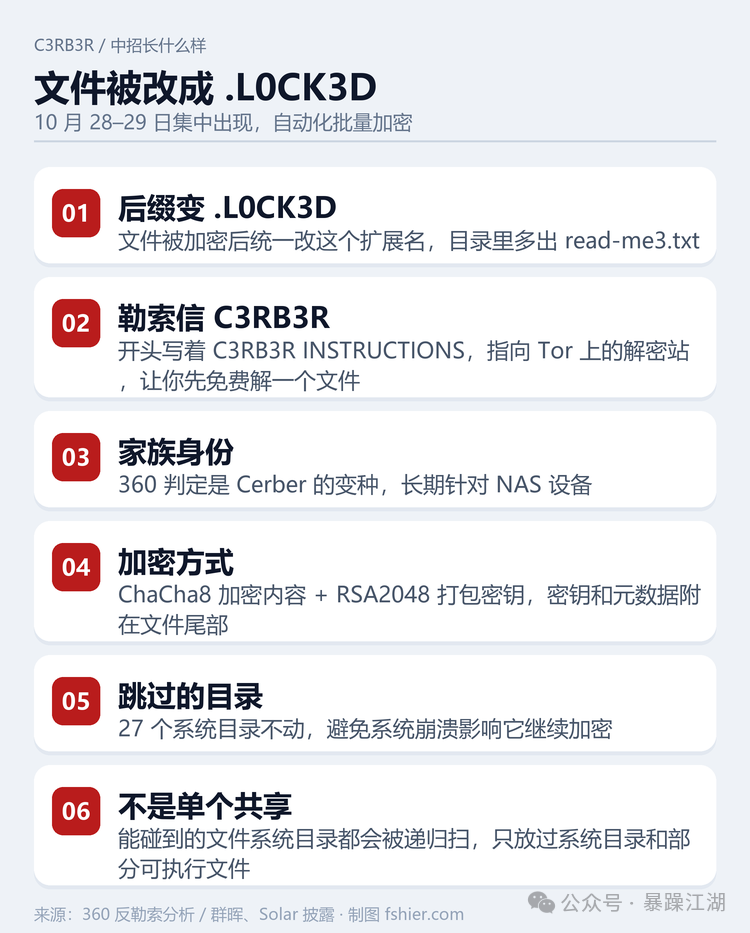 二、三种说法,先别急着站队群晖官方(10 月 29 日公告):利用的是 2024 年 12 月已修复的漏洞。 官方原文说的是「恶意攻击者正利用 2024 年 12 月已完成修复的安全弱点,攻击仍运行旧 DSM 版本的设备」,指向安全公告 Synology-SA-24:20(PWN2OWN 2024 那批)。那批一共三个 CVE:
对应的修复版本是 DSM 7.2.2-72806-1、7.2.1-69057-6、7.2-64570-4、7.1.1-42962-7,以及 DSM 6.2 的 6.2.4-25556-8。换句话说,只要你的 DSM 停在这些版本之前,官方认为你就是目标。 360 的说法:入口是今年 9 月披露的两个 1day。 360 反勒索团队根据自己的样本,认为这轮攻击用的是 CVE-2026-13639 和 CVE-2026-13684 这两个高危远程漏洞,都是 CVSS 9.8,2026 年 9 月披露、9 月 18 日群晖就发了修复。那一次更新一共修了 8 个 CVE。按这个说法,中招的是「9 月 18 日之后没更新过」的设备。 Solar 的说法:最新版也中招了,入口还不知道。 Solar 应急响应团队公布的一台受害设备,跑的是 DSM 7.4.1-90080 Update 1——这是目前 7.4 分支上的最新版本。他们表示入侵入口还在分析,不排除存在新的未知漏洞。
 三、不管哪种说法,共同点都是「NAS 挂在公网上」三种说法在攻击入口上有分歧,但对「什么样的设备会被打」没有分歧:这波攻击打的是把 DSM 服务暴露在公网上的设备——端口映射、反向代理、Cloudflare Tunnel、DDNS 直连,随便哪一种,只要外网能摸到 DSM 登录页,就进入了被扫的范围。 国内论坛里有用户提到「可能是我开了公网 5001 端口」;360 给的安全建议第一条也是「尽量不要直接把 NAS 管理端口映射至公网」。这波攻击是自动化扫描 + 批量加密,不挑人。 四、现在该做什么(按优先级)
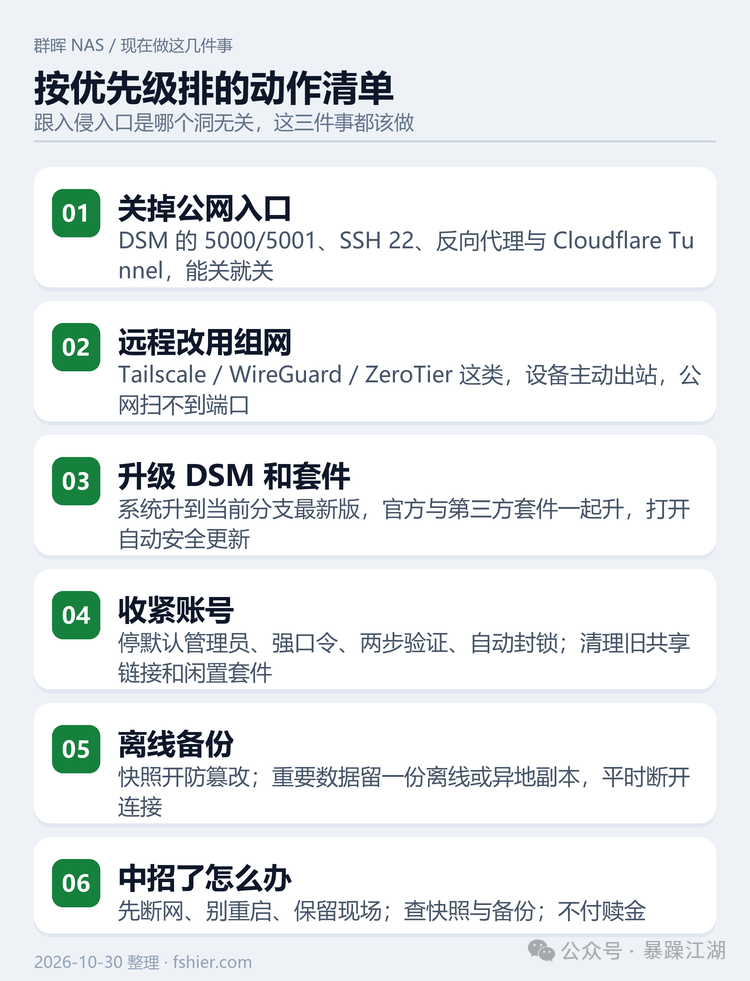 如果已经中招:马上断网(拔网线或关 Wi-Fi),别急着重启和重装,先保留现场;检查快照和离线备份能不能恢复;不要付赎金,付款既不能保证解密,还会让对方盯上你第二次。 五、这件事真正该记住的群晖这类设备的麻烦在于:它是一个「长期在线、有大量数据、系统更新很保守」的组合。很多人买回来设好就不管了,DSM 版本停在两年前;而攻击者只要扫到一个旧版本,就能用已公开的 PoC 批量打。 这次的三种说法里,最坏的情况是 Solar 说的那种——最新版也能被打,那意味着存在尚未公开的漏洞。但在有定论之前,能做的动作是一样的:别把 NAS 挂在公网,把系统更新打开,把离线备份做上。这三件事跟入侵入口是哪个洞无关。 口径与来源本文写于北京时间 2026 年 10 月 30 日下午。官方口径来自群晖 2026 年 10 月 29 日的新闻稿《Synology 提醒尽快更新 DSM,防范旧版本面临安全威胁》,以及 Synology-SA-24:20 安全公告(2024 年 11 月 5 日首发、2025 年 3 月 27 日最后一次修订,含三个 CVE 与各分支修复版本);攻击手法、加密流程、CVE-2026-13639/13684 的 9 月 18 日补丁信息来自 360 反勒索服务团队 10 月 29 日的分析;「最新版受害」一说来自 Solar 应急响应团队,经小众软件 10 月 29 日的报道转述;勒索信样本与 .L0CK3D 后缀见 360 报告与国外论坛用户反馈。 还在变的:入侵入口的最终结论、是否有新的 0day、以及群晖后续会不会给出更具体的技术说明。这三样都可能在一周内更新。 阅读原文:原文链接 该文章在 2026/10/31 14:47:54 编辑过 |
关键字查询
相关文章
正在查询... 
|


 400 186 1886