可能要和Let's Encrypt说再见了:Cloudflare也要成为免费证书CA机构了
当前位置:点晴教程→知识管理交流
→『 技术文档交流 』
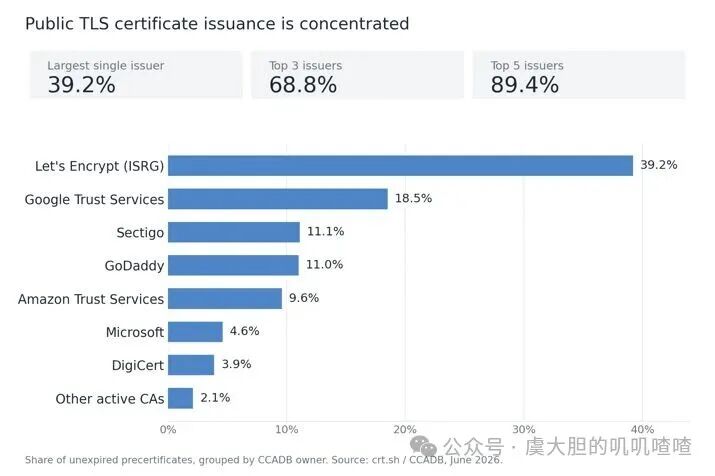
目前全世界最流行的免费证书CA机构是 Let's Encrypt,每天颁发约 1000 万张证书,服务超过 5 亿个网站,Cloudflare 也是Let's Encrypt最大的用户之一,你的网站只要部署在 CLoudflare,后者就会自动化向 Let's Encrypt 申请和管理证书。
现在 Cloudflare 也打算成为一家证书 CA 机构,而且已经收购了一张成熟的 GlobalSign 根证书,这个根证书 2012 年就受到主流浏览器、操作系统、设备的信任。也就是说,Cloudflare 马上就可以签发证书了,不存在过渡期和兼容性的问题。 那 Cloudflare 为什么要自己搞 CA 呢?官方是这样解释的,首先其承认 Let's Encrypt 的成功,但后者有系统性的风险,如果免费证书CA遇到故障,那大部分网站将没有免费、自动化的替代方案。 而 Cloudflare 一直以来为用户构建冗余的证书,也就是说每一张 Cloudflare Universal SSL 证书都有备用证书,使用单独的密钥封装,并采用不同的 CA 机构签发,完全自动化。 而 Cloudflare 也想自己完全实现这种理念。 按照我的看法,Cloudflare 天然适合做证书CA机构,首先它维护着全球最大的边缘网络,有巨大的SSL请求流量,同时也有完备的基础设施和技术力量,和DNS等服务一样,CLoudflare 做证书CA机构确实非常合适。个人觉得不是成本导向的决策。 当然 Cloudflare 肯定不会说是为了替代 Let's Encrypt,但未来肯定会走向这一步。 因为 Cloudflare 完全采用 ACME 通用协议去管理证书,对于用户来说,切换成本非常小,只要改下CA机构的URL地址就可以了,此外证书也有期限限制,根本不会被某一家证书CA绑定。 对于 Cloudflare 用户来说,某一天自己都意识不到已经换成 CLoudflare 证书了,因为证书管理完全自动化了。 目前的进度是,Cloudflare 已申请加入 Chrome、Apple、Microsoft 和 Mozilla 的根证书计划,至于什么时候为用户签发证书,还没有具体时间。 此外 Cloudflare还有两个计划,首先就是让CA的运营更加透明,发布签名软件均可复现构建过程,并通过硬件安全模块提供证明。其次就是2027年发布生成环境的 Merkle Tree Certificates 证书,它是一种体积更小的证书格式,而且能用于后量子认证。 最后还是要感谢 Let's Encrypt,但它的历史使命可能已经终结。 阅读原文:点击这里 该文章在 2026/10/15 12:10:48 编辑过 |
关键字查询
相关文章
正在查询... 
|


 400 186 1886